マルウェアに感染した端末の通信を検知し、異常な通信を遮断します。巧妙化する一方のサイバー攻撃からネットワーク環境を守ります。
サイバー犯罪は年々増加しており、中堅・中小企業においてもネットワークセキュリティ対策は必須です。
特に近年新たな攻撃スタイルとして注目を集めているサプライチェーン攻撃は、大企業の取引先を踏み台にして攻撃を仕掛ける手法であり、大企業は、取引先の中堅・中小企業にネットワークセキュリティの確保を求め始めています。
さらにテレワークやサテライトオフィスなど働き方の変化により、社外でのマルウェア感染リスクも非常に高まっています。
1.概要
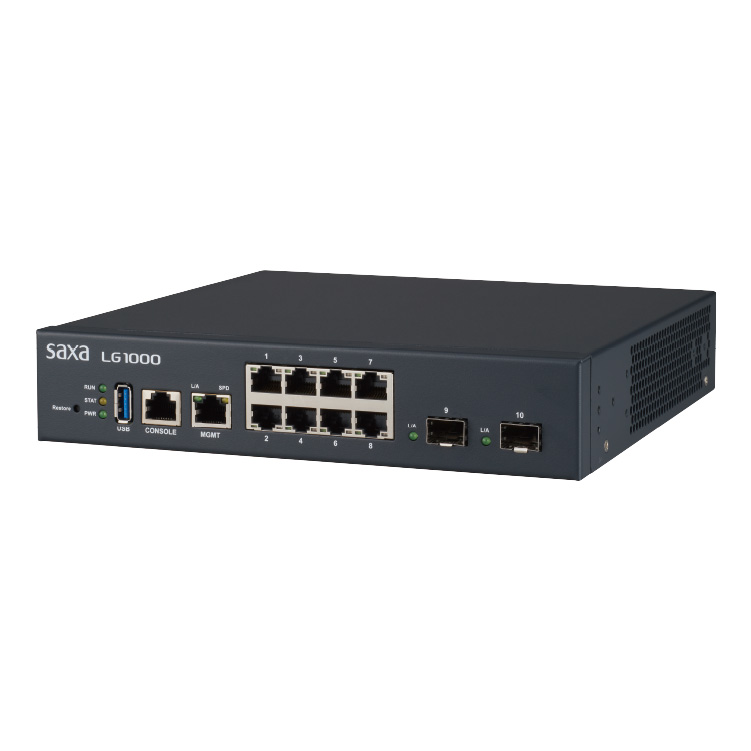
LG1000は、リモートワークなどの様々な要因によって社内端末がウイルスに感染してしまった場合に、その端末から社内にウイルスが拡散されてしまうことを防ぐ『セキュリティスイッチ』です。
不正な通信だけ遮断することができるので、非感染端末は通常通り業務をすることが可能です。
※本製品はIPv6通信に対応しておりません。IPv6を用いた通信は検疫を実施しません。
2.不正通信遮断
LG1000は、社内ネットワークでの不正な通信を検知・遮断するとともに、サクサUTM「SSシリーズ」との連携により、外部への不正アクセスも検知し、端末を遮断します。
従来の、外部からのサイバー攻撃だけはでなく、マルウェアに感染した端末からの感染拡大を防止するなど、新たな感染対策にお応えします。
大量アクセス攻撃(フラッディング攻撃)
大量のデータを送信し続けて正常な動作をできなくする攻撃があった場合、LG1000が社内ネットワークに存在するマルウェア感染した端末や不正端末からのトラフィックを遮断。自社のネットワークを踏み台とした外部への不正アクセスを抑止でき、会社の信用低下を防げます。
不正侵入(ネットワークスキャン攻撃/ポートスキャン攻撃)
社内ネットワークの情報を収集し、脆弱性のある機器に不正侵入を試みる攻撃に対しては、LG1000がネットワークスキャンのパケットを検知・遮断することで、社内ネットワークに接続された端末に対する不正侵入、マルウェア拡散、情報漏洩を抑止します。
3.ポートスケジュール機能
LG Portalにある『スケジュール機能』でポートの通信制限を設定できます。
曜日・時間単位で設定できるため、社員の業務管理や業務時間外の社内セキュリティ向上に有効です。
- 一度設定したスケジュールは、管理者が許可するまで「変更・取消」は出来ません。
- 通信制限はLG1000本体の、物理ポート単位での設定となります。
4.LG Portal
LG Portalでは、クラウド経由でLG1000のログを収集しています。リアルタイムでの分析情報をダッシュボード上に総合的に表示可能なので、LG1000導入の安心感を得られます。
自社ネットワークを「見える化」し、異常な状態を「早期発見」することが可能です。
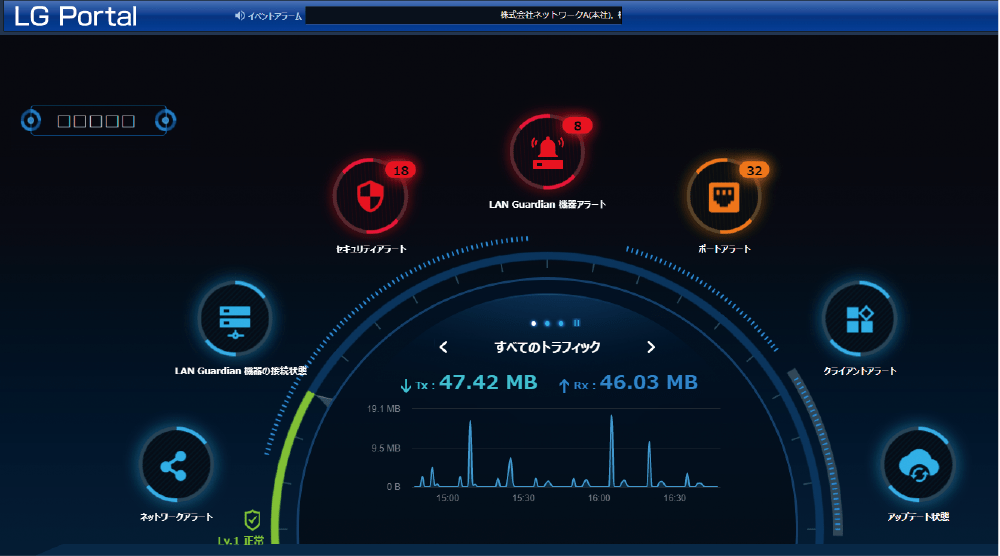
ダッシュボード LGPortal にログインすると、スタート画面としてダッシュボードが表示され、リアルタイム分析情報を総合的に表示します。
クラウドに、LG1000 のログが集まるため、「導入の安心感」「トラブル時のスピード感」を得られます。
LG Portalでできること
- リモート保守
遠隔操作でLG1000の設定変更や状態確認ができます。 - セキュリティレポート作成
LG1000で検知した攻撃やネットワーク情報をレポート形式で閲覧できます。
統合機器ビュー
LG Portalの基本画面で[統合機器ビュー]をクリックすると、機器の情報やネットワークへの接続状態などを表示します。統合機器ビューメニュ―では、ネットワークに割り当てられている全体機器の現況を照会することができます。
スイッチ
- 機器モニタリング
LG Portalはスイッチの詳細情報をモニタリングします。当画面ではスイッチのシステムの状態やネットワークへの接続状態、トラフィック情報、ポートの状態などをモニタリングできます。 - ACL設定
ACLはスイッチを経由するパケットの送信元IPアドレス、宛先IPアドレス、送信元ポート番号、宛先ポート番号、プロトコルを検索しパケットをフィルタリングする機能です。ACL機能を使用すると、許可していないネットワークやユーザーのパケットを遮断するため、セキュリティの水準を高めることができます。また不必要なトラフィックを遮断するため、ネットワークの可用性を高めることもできます。
レカムジャパン株式会社
名古屋第一支店
457-0844
愛知県名古屋市南区堤町4-44-1